揭秘安徽团伙批量操盘“OMNI”“星耀SOL”等多个虚拟币资金盘,投资人需高度警惕杀猪盘陷阱
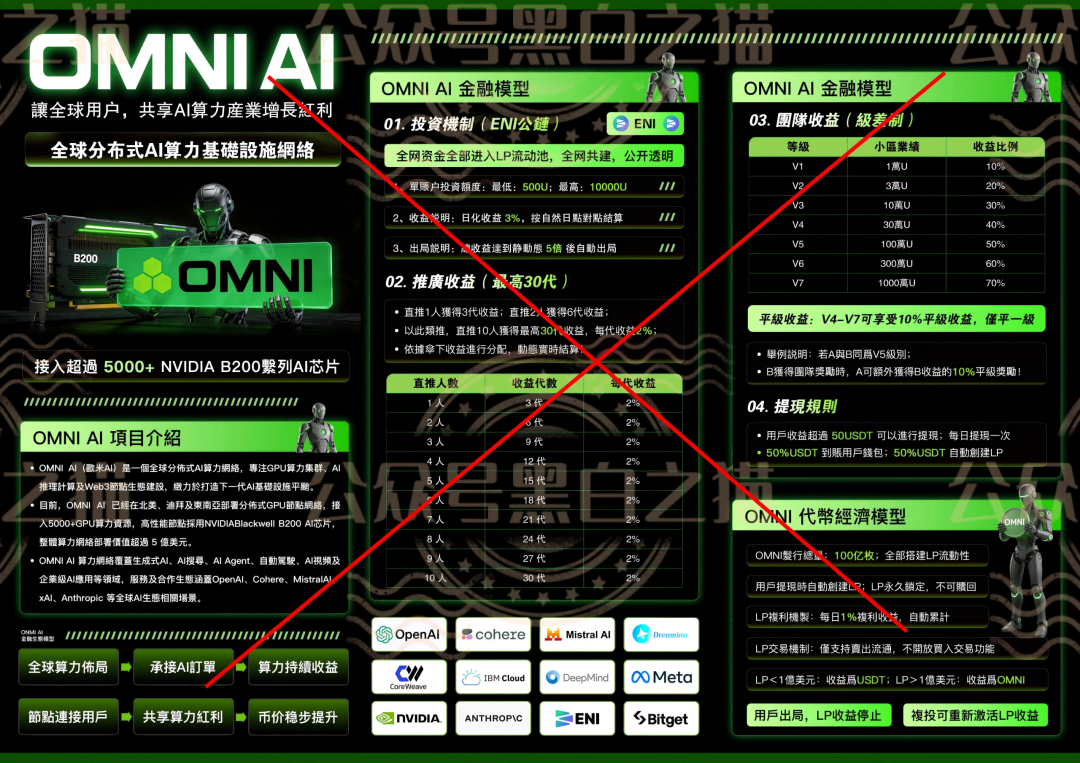
据原文披露,一个来自安徽合肥的犯罪团伙,长期、明目张胆地同时运营包括“星耀SOL”与“OMNI”在内的多个虚拟币资金盘。这些项目均采用高额返利、拉人头分红的模式,诱骗投资者入金。
在众多资金盘骗局中,有一个来自安徽合肥的团伙,其行为之猖獗、手法之卑劣,实属罕见。他们并非隐藏在境外的影子,而是长期扎根于国内,通过键盘敲出一个个虚拟货币的陷阱,批量、反复地洗劫投资者的血汗钱。据原文披露,这个团伙的运作模式已经高度产业化,他们同时操控着多个不同的资金盘项目,实现滚动式、多线程的收割。

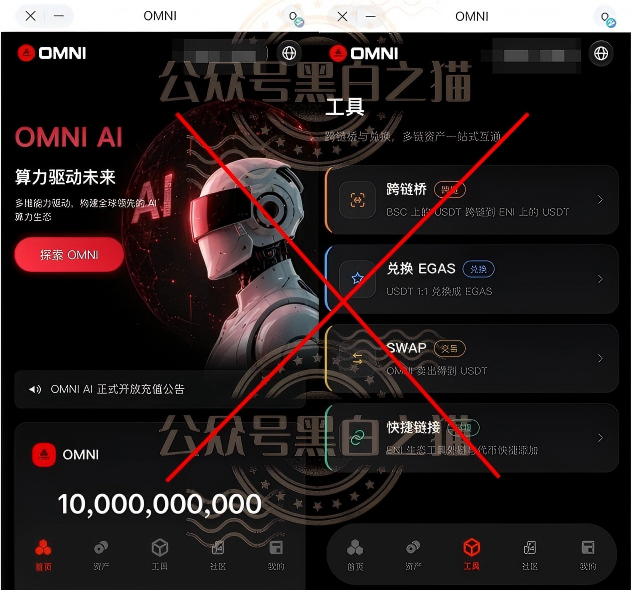
让我们先聚焦于近期活跃的“OMNI”虚拟币项目。该项目打着“跨链生态”的旗号,号称基于新冒出的“RNI公链”。然而,这条所谓的“RNI公链”在公开渠道几乎查不到任何官方痕迹,更像一个临时搭建的壳,目的仅仅是为“OMNI”这个空气币披上一层看似高深的技术外衣。其推广方式无非是老一套:有制作精良的白皮书、建立QQ群和腾讯会议、安排雷同的“讲师”洗脑。在境外社交媒体,他们同样配置了改名的推特账号、电报群组和宣传模板,营造出国际化的假象。
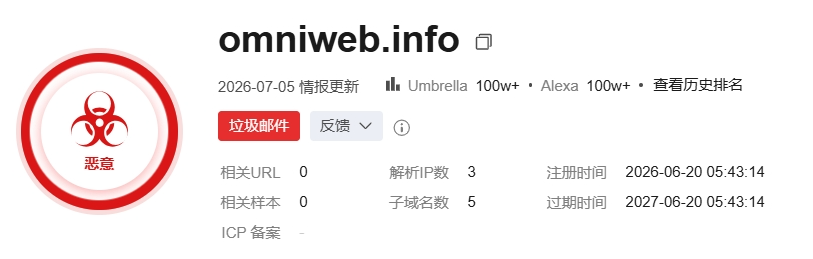
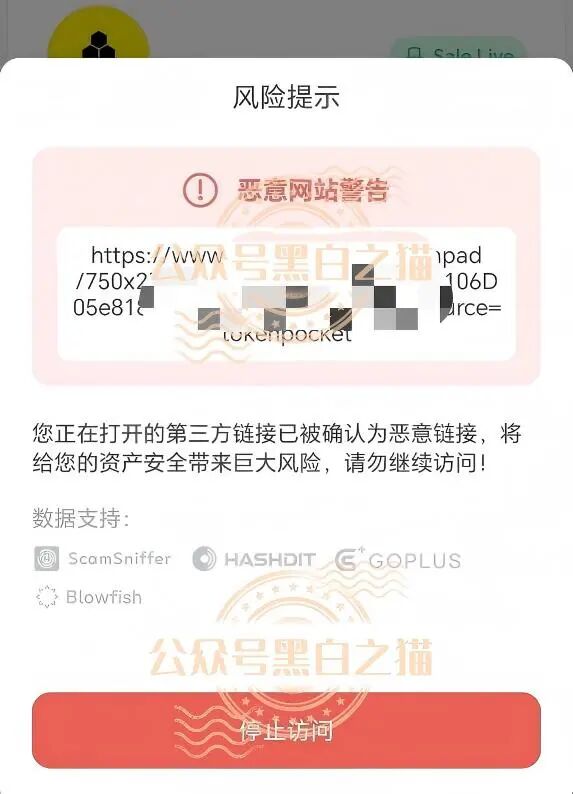
“OMNI”项目的危险信号已经非常明确。其DAPP(去中心化应用)已被网络情报平台检测并标红为恶意网站。更令人警惕的是,其代币合约被发现存在高度克隆性,与多达1671个相同合同雷同,这充分证明了其空壳本质。在所谓的“预售”环节,当投资者在虚拟币钱包中被引导点击第三方链接时,官方钱包直接弹出了“恶意网站警告”。到了这一步,如果还有投资者执意入金,无异于主动跳入火坑。
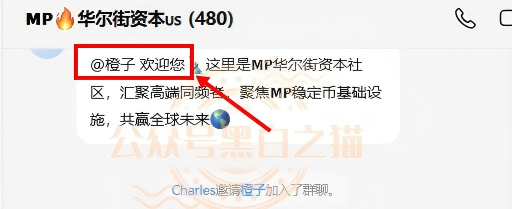
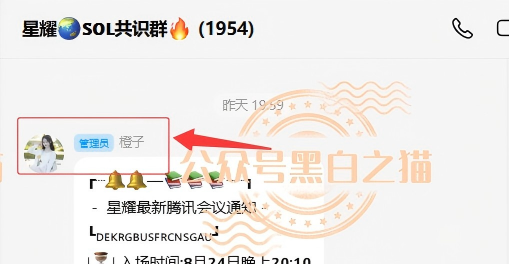
这个安徽团伙的恶劣之处,在于他们从不止步于一个项目的崩盘。原文详细揭露了他们的关联性:他们同时运营着多个项目,包括“蒙哥马利”、“A9”、“星耀SOL”以及眼前的“OMNI”。这些项目表面上打着不同的技术概念和投资模型,但内部使用的是同一套推广话术、同一批操纵市场的键盘侠账号。例如,一个昵称为“七月”的成员,其活动轨迹贯穿了从“蒙哥利”到“A9”,再到“星耀SOL”,直至“OMNI”的全部过程,在“OMNI”项目中她只是换上了“社区管理-青青”的新马甲。
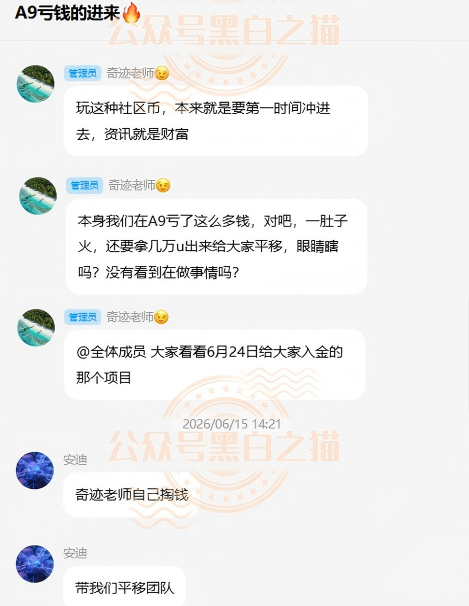
他们之所以能屡屡得手,在于其分工明确、演技“精湛”的角色扮演。在同一个办公室里,团伙成员一人分饰多角:在群里,他们既是管理者,也是积极的投资参与者;当项目崩盘后,他们又能迅速“变脸”,在所谓的“维权群”里扮演受害者,博取同情。群主前一秒还在安抚“稳住别慌”,下一秒就可能以“热心人”或“老师”的新身份出现,煽动愤怒的投资者“平移”到他们策划的下一个新项目中,将“维权群”彻底变为“新项目推广群”。
原文以“A9”项目崩盘后的情况为例,具体描述了这种变脸把戏。当时,担任群主的“晴天白云”立刻将QQ大号修改为“奇迹老师”,无缝切换角色。而包括“讲师安迪”在内的其他键盘侠则相互呼应,分工明确地诱导散户进入下一个圈套。这种利用信息差和情绪煽动进行收割的手段,虽然拙劣,却总能迷惑一批又一批缺乏警惕的散户。
除了直接的推广人员,这个诈骗网络还包括全国各地以此为业的线下工作室和团队长。他们只关心项目方承诺的“扶持”和拉人头的“佣金”何时到账,对项目本身的真伪死活漠不关心。为了完成业绩,他们甚至会按照项目方要求,拉起横幅,高喊“欧米欧米,天天赚米”等荒唐口号进行宣传。他们已经形成了成熟的产业链,只要新盘口出来,这些工作室便立刻接单开工,他们是骗局中负责“抬轿子”的重要一环。
目前,有风险提示指出,“OMNI”项目的DAPP域名证书过期时间设定在今年的10月8日。无论届时是续期继续行骗,还是就此关停跑路,都表明这类项目本质上就是快进快出的“快杀盘”,目的是在短期内快速敛财后消失。对于投资者而言,看到这种批量生产、包装雷同、承诺高额回报的虚拟币项目,必须保持最高警惕。
面对如此成体系、善伪装的诈骗团伙,普通人一旦陷入,追讨损失将极其困难。原文作者表示,早在5月就已对该安徽合肥团伙进行了资料采集,并愿意在后续为警方和监管部门提供相关线索与证据,协助调查。这启示所有投资者,如果不幸遭遇此类骗局,应第一时间保存证据,积极向警方报案,而不是轻信群内突然出现的“新机会”。请牢记:项目方越热情,背后的镰刀往往越锋利;任何试图带你从一个“坑跳进另一个“坑”的“老师”,都不是引路明灯,而是挖坑之人。